从一个朋友的故事说起
我有一位朋友,姑且叫他老李,在一家一百来人的制造企业做 IT 负责人。
说是"负责人",其实就是整个 IT 部门的全部人手。他的日常是这样的:早上到公司先处理打印机和 WiFi,然后是业务系统的运维、几十台电脑的桌面支持,中间穿插着采购比价、领导要的各种材料。安全?在他那张永远写不完的清单上,“安全"两个字从来没有具体的位置——不是不重要,而是永远轮不到。
直到上个月,两件事撞到了一起。
一件是公司邮箱被人冒充老板发了一封"紧急转账"邮件,财务差点中招。事后他想复盘:攻击者什么时候进的邮箱?有没有其他账号也被摸过?他打开服务器一看——没有任何日志留下来。邮件系统不留、服务器登录不留、防火墙记录 7 天自动覆盖。这件事最后不了了之,因为他根本无法回答"到底发生了什么”。
另一件是行业主管部门的通知:公司的重要业务系统需要做等级保护测评。测评机构发来的材料清单里,要求提供安全审计日志、告警记录、安全事件处置记录、定期的安全分析报告。
老李给我打电话,原话是:
“日志没有,告警没有,报告更没有。出事了我是聋子瞎子,测评来了我是白卷。你说我这算什么?”
我说,你这叫裸奔。而且你并不孤单——中国有几百万家中小企业,其中相当一部分的 IT 安全状况和你一模一样:不是不想做,是一个人做不过来,也做不起。
这篇文章,就是写给所有"老李"的。它是一个新系列的开始,在这个系列里,我会带你用一台 8G 内存的旧服务器 + 开源组件 + AI,搭起一个真正能用的安全运营中心——不是玩具,是能过测评、能扛事件、能出报告的那种。
但在动手之前,我们先把三个问题想清楚:为什么非做不可?路有几条?凭什么你一个人做得动?
一、三个躲不掉的现实
现实一:安全事件不挑公司大小,只挑防护强弱
很多中小企业老板有个误区:“我们这么小的公司,黑客看不上。”
事实恰恰相反。攻击者从来不是"看不上"小公司,而是专门喜欢小公司——因为大公司有安全团队,小公司只有老李。钓鱼邮件、弱口令爆破、勒索软件、暴露在公网的漏洞服务,这些攻击的成本低到可以批量撒网,而中小企业的防护恰恰是全网最薄弱的一环。
对攻击者来说,这是一道简单的算术题。对你来说,这是随时可能落下的锤子。
现实二:合规不是"可选项",是法定义务
《网络安全法》第二十一条写得很明确:国家实行网络安全等级保护制度;网络运营者应当采取监测、记录网络运行状态、网络安全事件的技术措施,并按照规定留存相关的网络日志不少于六个月。
翻译成老李听得懂的话:
- 你的重要系统要做等保定级、备案、测评;
- 你要拿得出六个月以上的日志;
- 你要拿得出告警记录、处置记录、安全报告。
注意"拿得出"三个字——它意味着不是出事时临时凑,而是平时就要有体系在运转。这恰恰是"清单上永远轮不到的安全"和"法定义务"之间的鸿沟:前者可以拖延,后者有期限。
现实三:“等出事再说"的账单,你付不起
什么都不做,今天当然最省事。但这份"省事"是有利息的:
- 一次勒索软件,业务停摆数天,赎金之外损失更大;
- 一次数据泄露,客户索赔、监管处罚、商誉崩塌三连;
- 一次等保不合格,整改通知、限期复测,反而更被动。
安全行业有句老话:事后补救的成本,永远是事前预防的十倍以上。 而对中小企业来说更残酷的是——大公司出事还能烧钱补救,小公司出事往往直接出局。
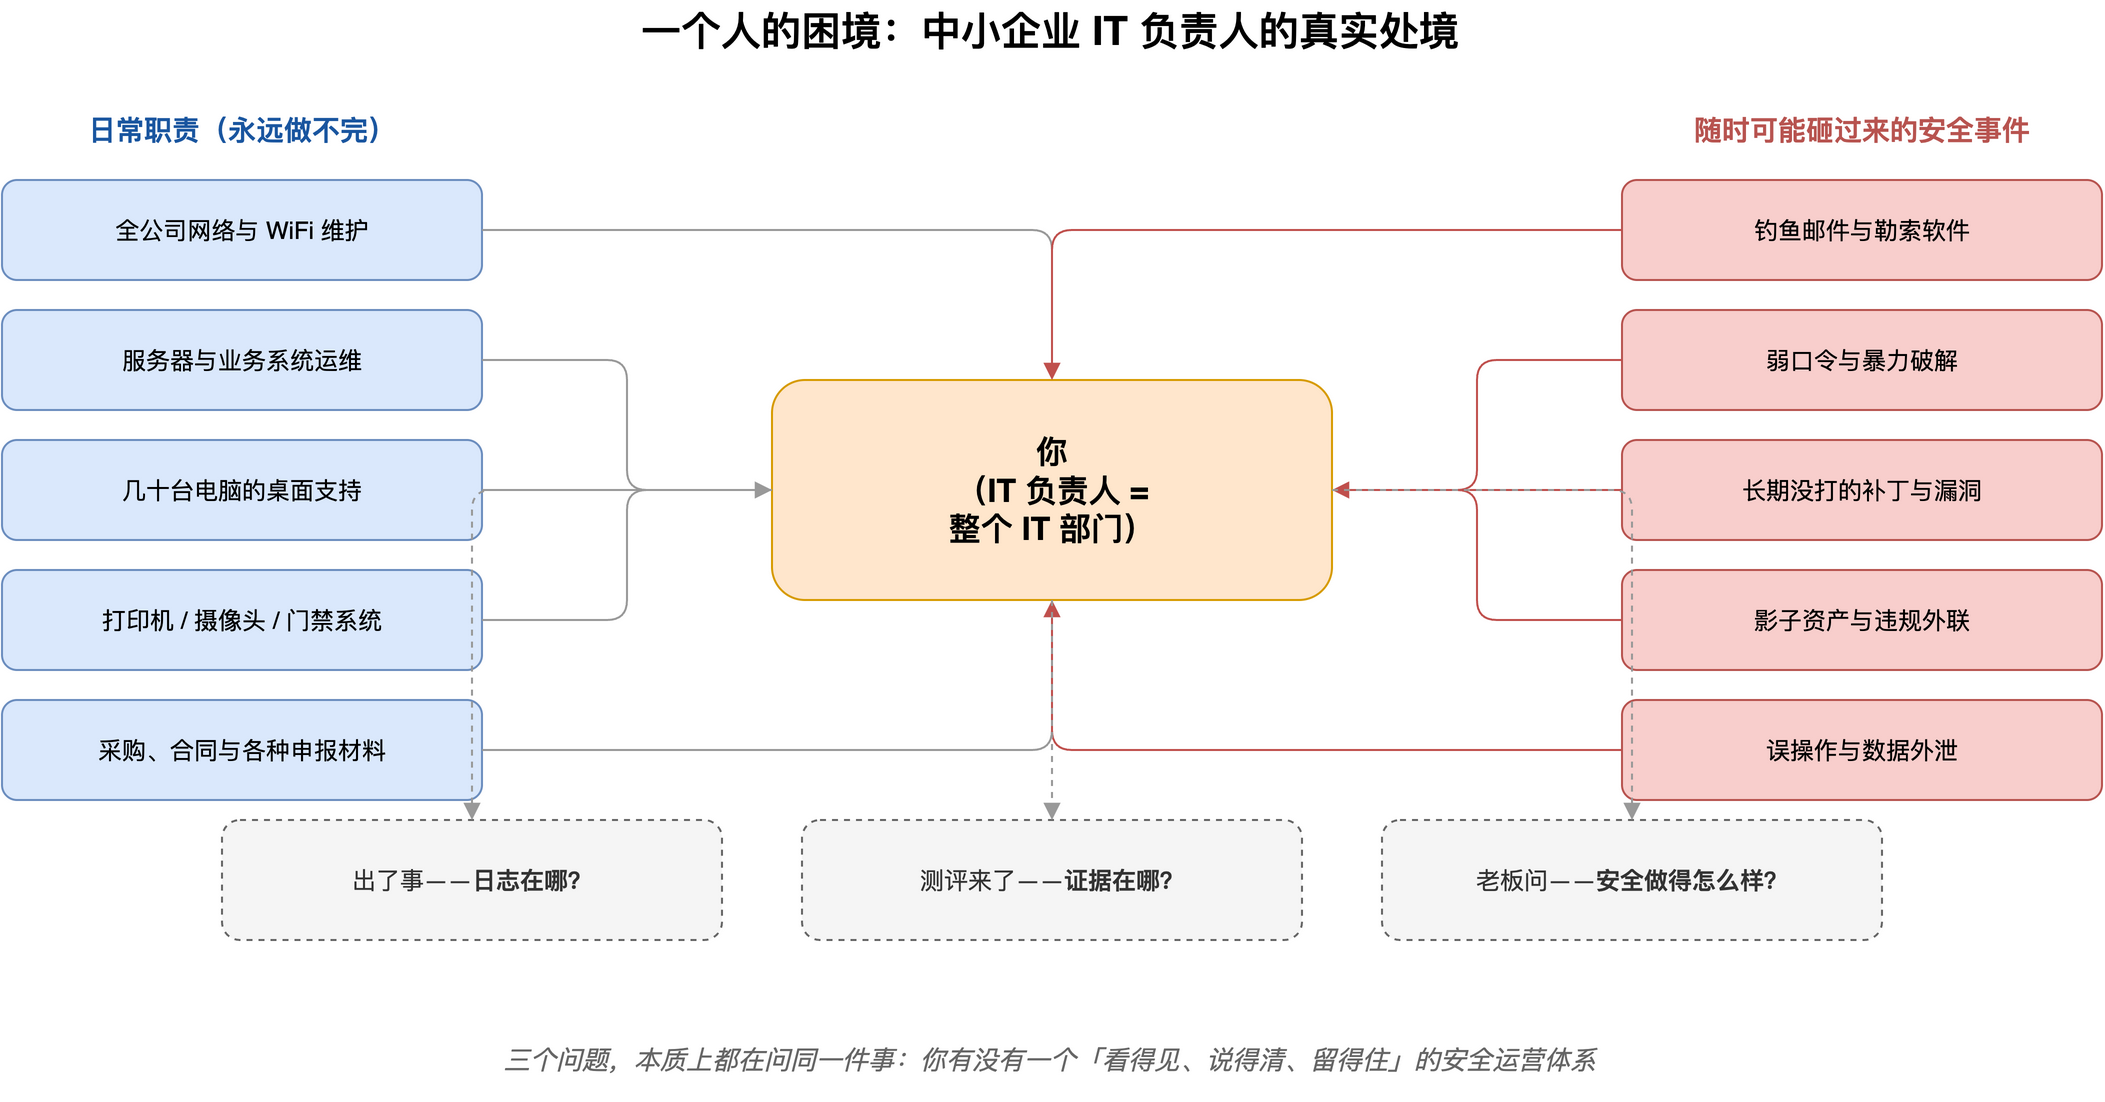
所以问题从来不是"要不要做”,而是"怎么做得起"。
二、摆在面前的三条路
把市面上的选项摊开,中小企业的选择其实就三条:
路线 A:什么都不做
今天 0 元。但如上所述,这是把风险记在账上——不是不报,时候未到。老李已经在这条路上被动摇了。
路线 B:采购商业 SOC / 云托管服务
国内主流安全厂商的 SOC/SIEM 产品,面向中型环境的建设投入通常在数十万级别,之后每年还有 15%~20% 的维保费;云托管(MSSP)模式按年订阅,也要数万到数十万一年。
它当然好——专业的产品、专业的团队。但对很多中小企业,这个数字意味着:预算批不下来。更现实的困境是,买了平台之后,看告警、做处置、写报告的活儿还是落在本地的"老李"头上,一个人面对商业平台吐出的告警洪水,比没有平台更焦虑。此外,日志数据要交到厂商云端,对一些行业(制造、医疗、政务周边)来说本身就是新的顾虑。
路线 C:自建开源 SOC
用开源组件(Wazuh、Loki、OpenSearch、Grafana、PostgreSQL……)自己搭一套。成本是一台旧服务器 + 电费 + 你的时间。
这条路过去不现实——开源组件各管一段,胶水代码、界面、告警治理、报告生成全要自己写,那是团队才有的资源。但现在有了 AI,这个等式变了(下一节详说)。
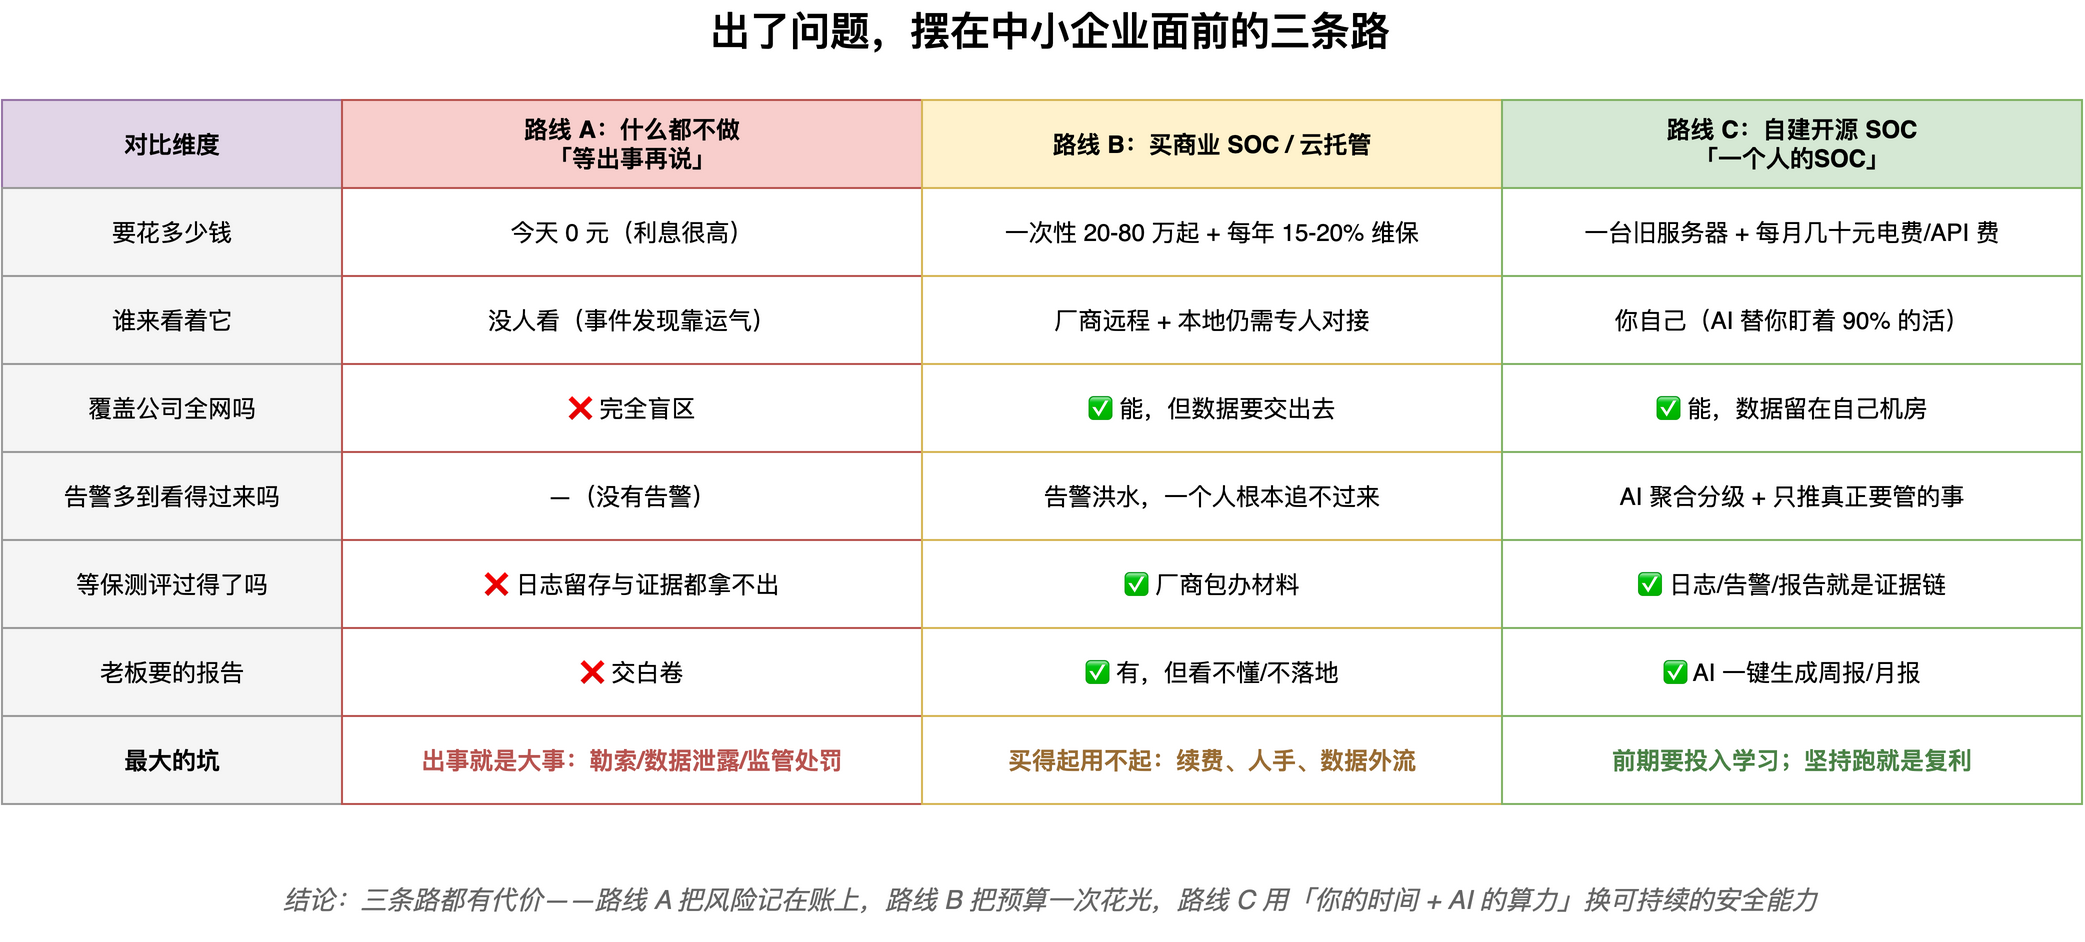
| 对比维度 | A:什么都不做 | B:商业 SOC/云托管 | C:自建开源 SOC |
|---|---|---|---|
| 花多少钱 | 今天 0 元(利息很高) | 数十万级起 + 年维保/订阅 | 旧服务器 + 每月几十元 |
| 谁来看着 | 没人看,发现靠运气 | 厂商远程 + 本地专人对接 | 你自己(AI 替你盯 90%) |
| 数据在哪 | — | 多在厂商云端 | 留在自己机房 |
| 告警洪水 | 无告警 | 多到一个人追不动 | AI 聚合分级,只推要紧的 |
| 等保证据 | 拿不出 | 厂商包办 | 日志/告警/报告即证据链 |
| 老板要的报告 | 交白卷 | 有,但未必落地 | AI 一键生成 |
| 最大的坑 | 出事就是大事 | 买得起用不起 | 前期要投入学习 |
我不打算把路线 C 吹成完美选项——它有明确的代价:你需要投入学习时间,需要动手。但它的回报同样明确:预算可控、数据自主、能力长在自己身上,而且一旦跑起来,边际成本趋近于零。
三、关键问题:凭什么"一个人"搞得动 SOC?
这是最需要回答的问题。因为 SOC 在传统认知里长这样:一面大屏,前面坐着三班倒的安全分析师,7×24 小时盯着告警洪流。中型 SOC 团队标配 5~10 人,年薪成本就是几百万——这正是中小企业从来不做 SOC 的原因。
那凭什么一个人可以?答案是:AI 改变了这项工作的成本结构。
我们把传统安全分析师的日常拆开看:
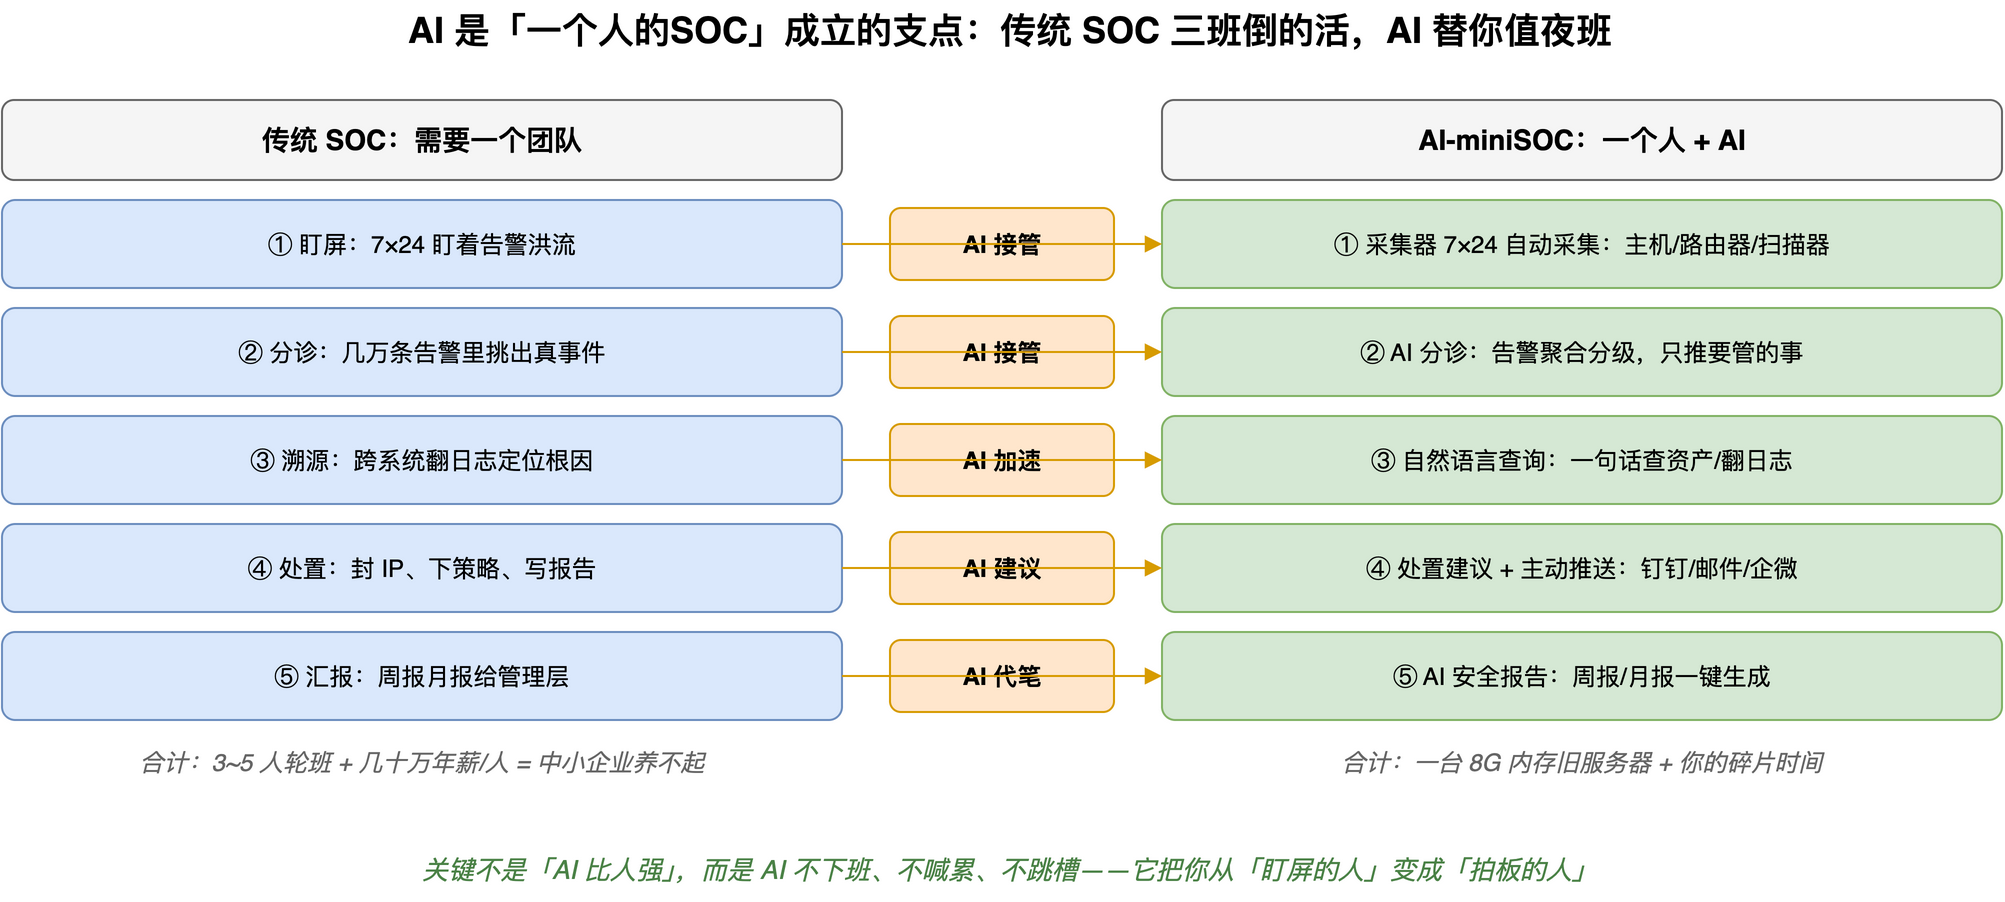
- 盯屏——人盯告警会疲劳、要三班倒;机器采集器 7×24 不休息,这一层本来就该自动化;
- 分诊——从几万条告警里挑出真正要管的事件,过去靠分析师的经验,现在 AI 聚合 + 分级 + 摘要能筛掉绝大部分噪音,只把要紧的推给你;
- 溯源——过去要在多个系统间翻日志、串线索,现在自然语言一句"上周哪些主机登录失败最多"直接出结果;
- 处置——AI 给出处置建议,你审核拍板(封 IP、改策略),人只做决策这一环;
- 报告——周报月报交给 AI 生成,你只做审阅。
关键不是"AI 比人聪明",而是 AI 不下班、不喊累、不跳槽。它把你从"盯屏的人"变成"拍板的人"——而拍板这件事,一个人完全忙得过来。
我在开源项目 AI-miniSOC 里把这套思路完整实现了一遍:一台 8G 内存的旧服务器上,跑着日志聚合(Loki)、入侵检测(Wazuh)、告警与脆弱性存储(OpenSearch)、可视化(Grafana)和一个前后端分离的管理平台(FastAPI + Vue3),AI 能力接了 9 个消费点——从自然语言查资产、风险摘要、变更影响分析,到 AI 安全报告、合规解读,每个点都有**“AI 不可靠时的降级路径”**(这点很重要,系列后文会专门讲)。
你心里可能还有这几个疑问
Q:我不是安全专业出身,行不行? 行。这个系列假设你是一个会基本 Linux 操作的 IT 通用人员,每个操作步骤都会写清楚"做什么、为什么"。安全专业判断(哪些告警要紧)恰恰是 AI 辅助覆盖的部分。
Q:服务器要求多高? 一台 8G 内存、50G 磁盘的旧服务器或小主机就够——这正是"mini"的含义。跑的组件全是开源软件,零授权费。
Q:AI 要花多少钱? 接的是国产大模型 API(如智谱 GLM-4-Flash 这类免费/低价档位),个人规模每月几块到几十块。
Q:数据安全吗? 所有原始日志、告警、资产数据都在你自己的服务器上;只把"需要 AI 分析的摘要"发给模型 API。这是架构设计的基本原则,系列里会详细讲。
四、这个系列会带你做成什么
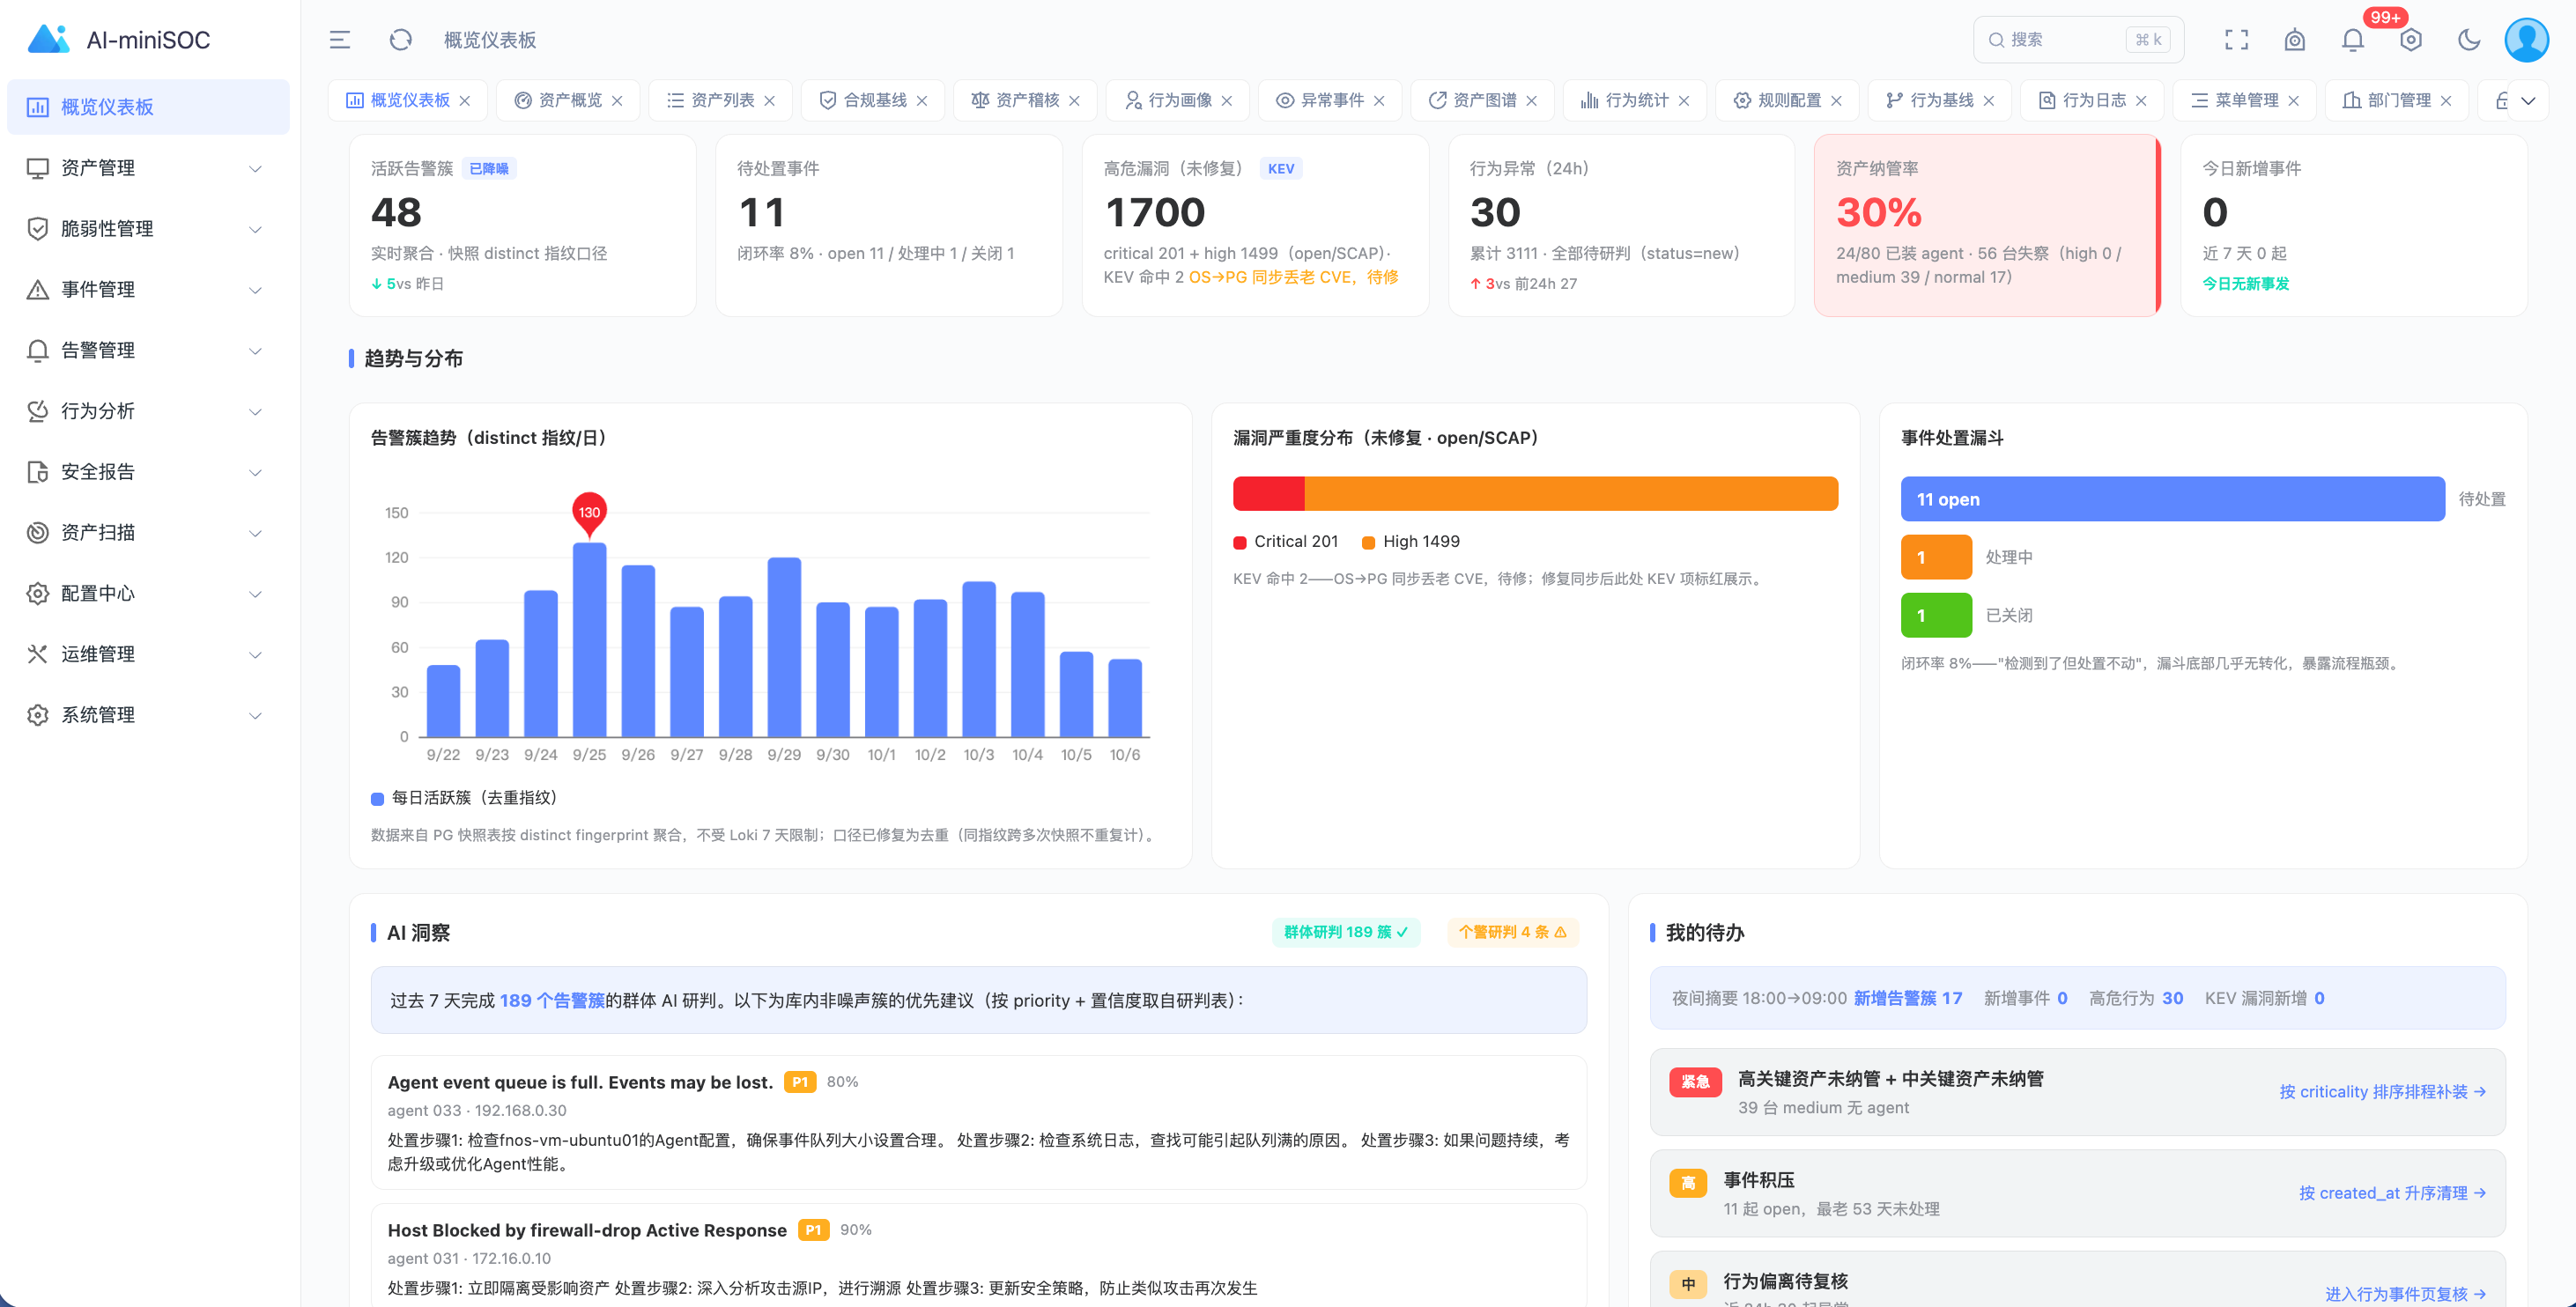
先看结果。以下是我在自己环境里实际跑起来的 AI-miniSOC:
登录后的第一屏是安全态势总览:风险概览、资产统计、告警趋势等卡片一屏尽览,全公司安全状况 3 秒钟心里有数:
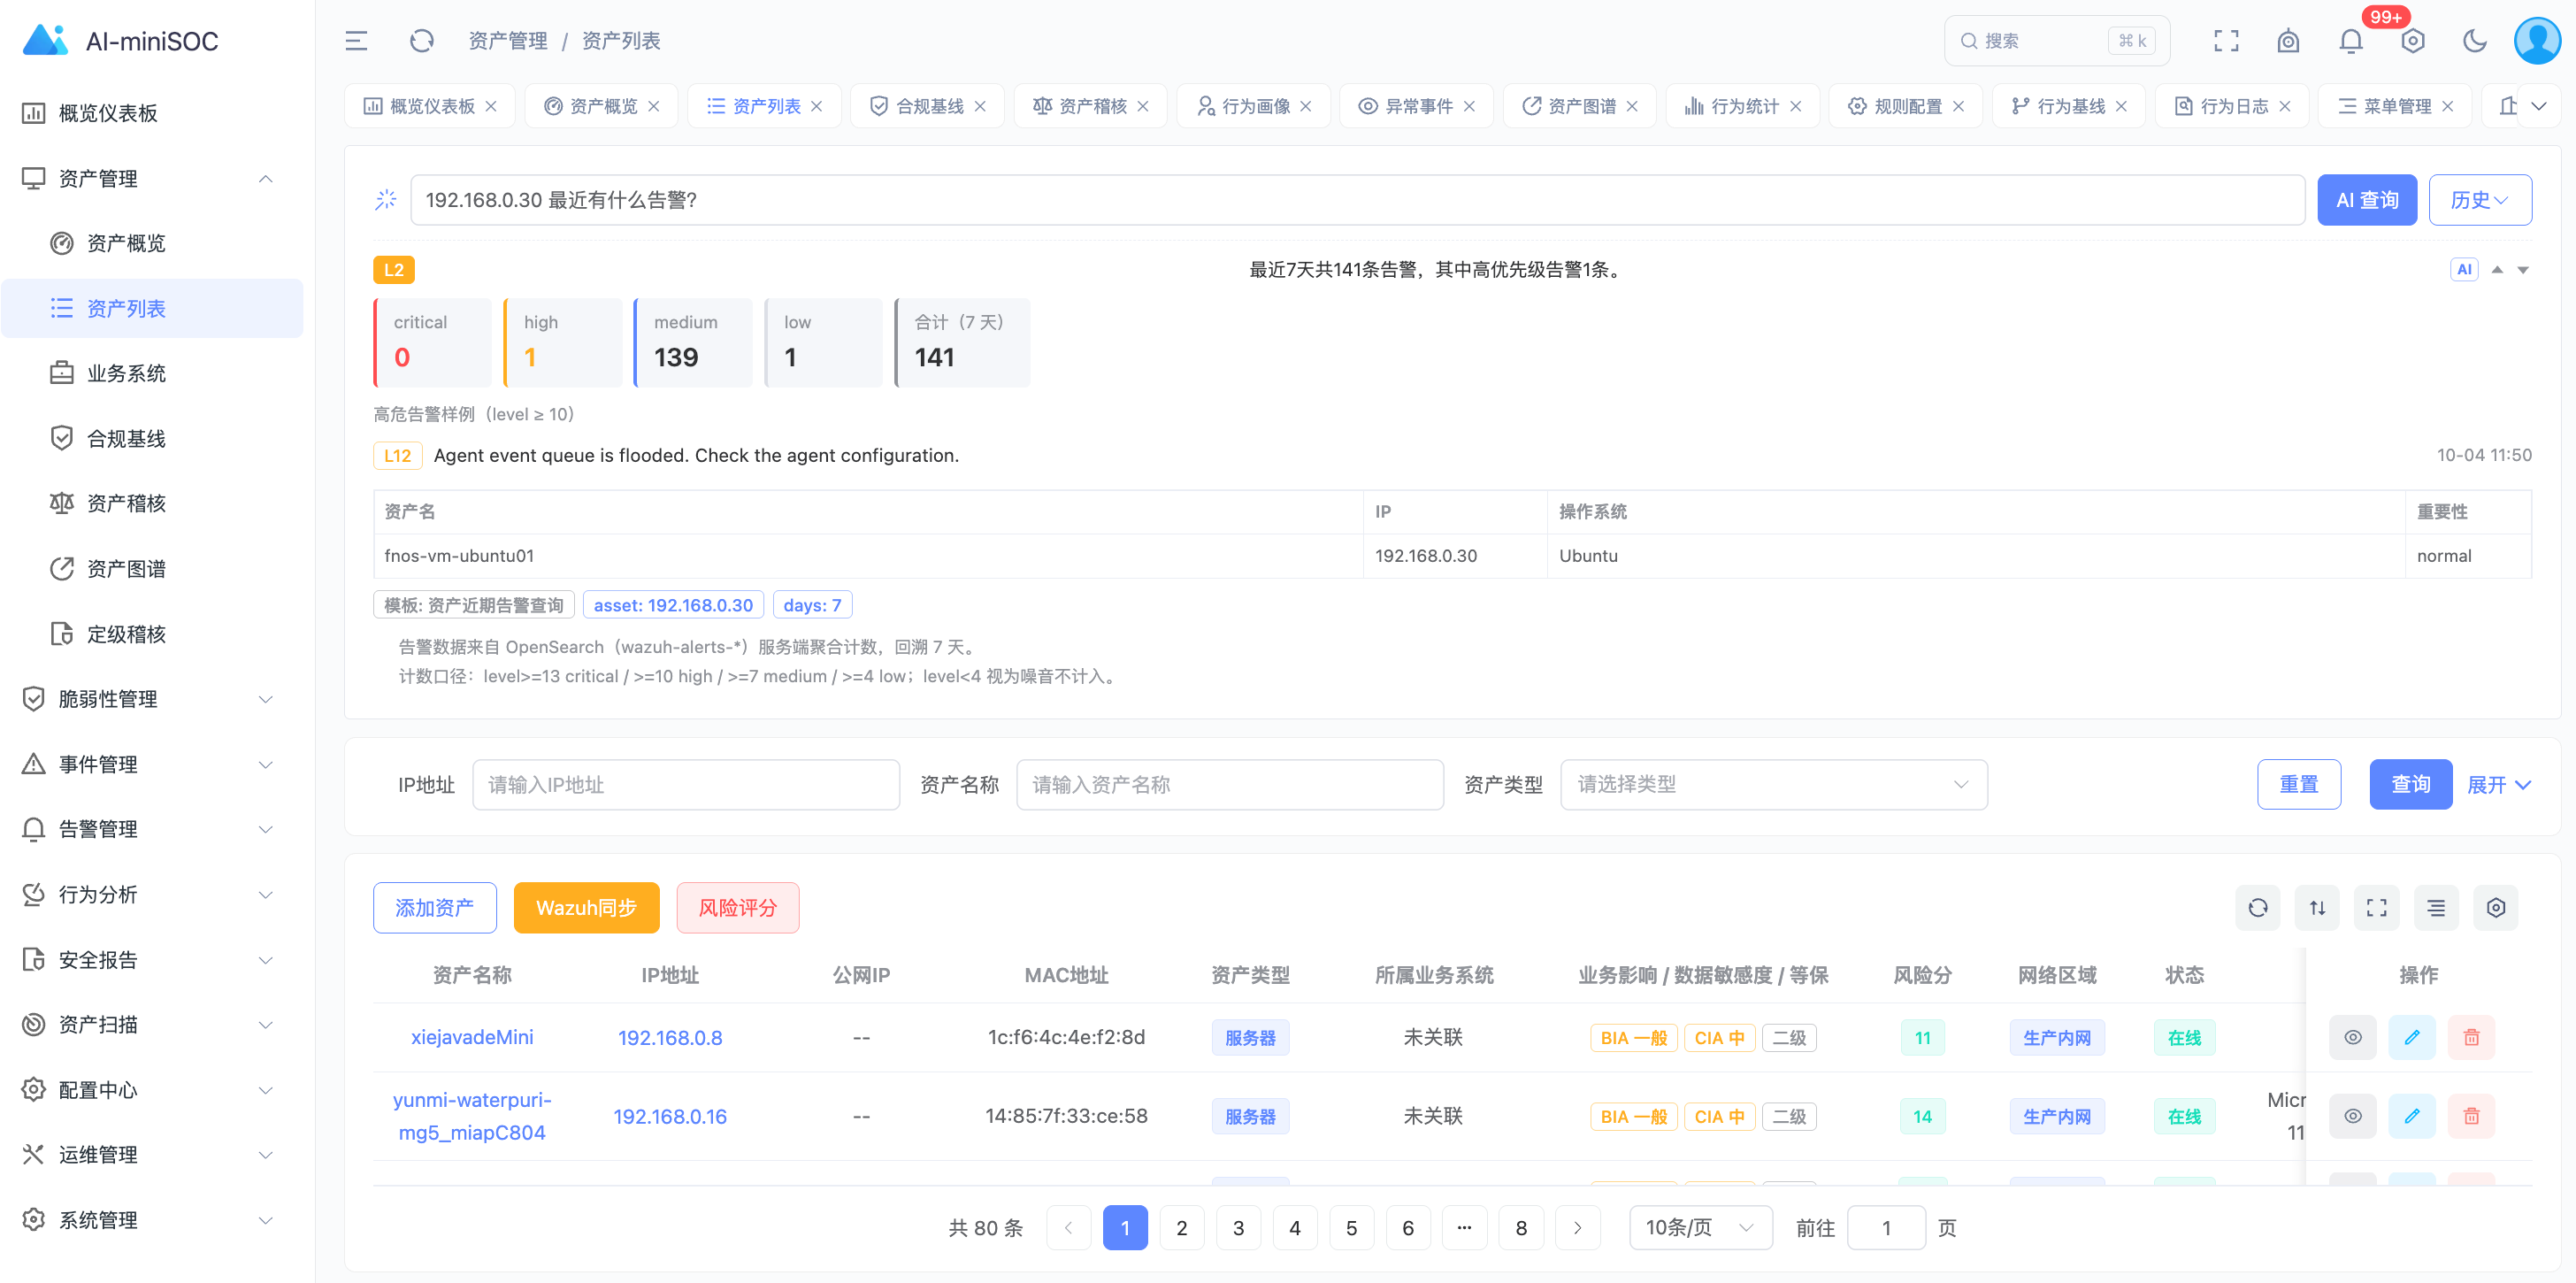
想查点什么,不用记任何查询语法,像跟同事说话一样问它——比如输入"192.168.0.30 最近有什么告警?",它会把结构化的告警清单返回给你,还会明确告诉你优先级最高的是哪一条:
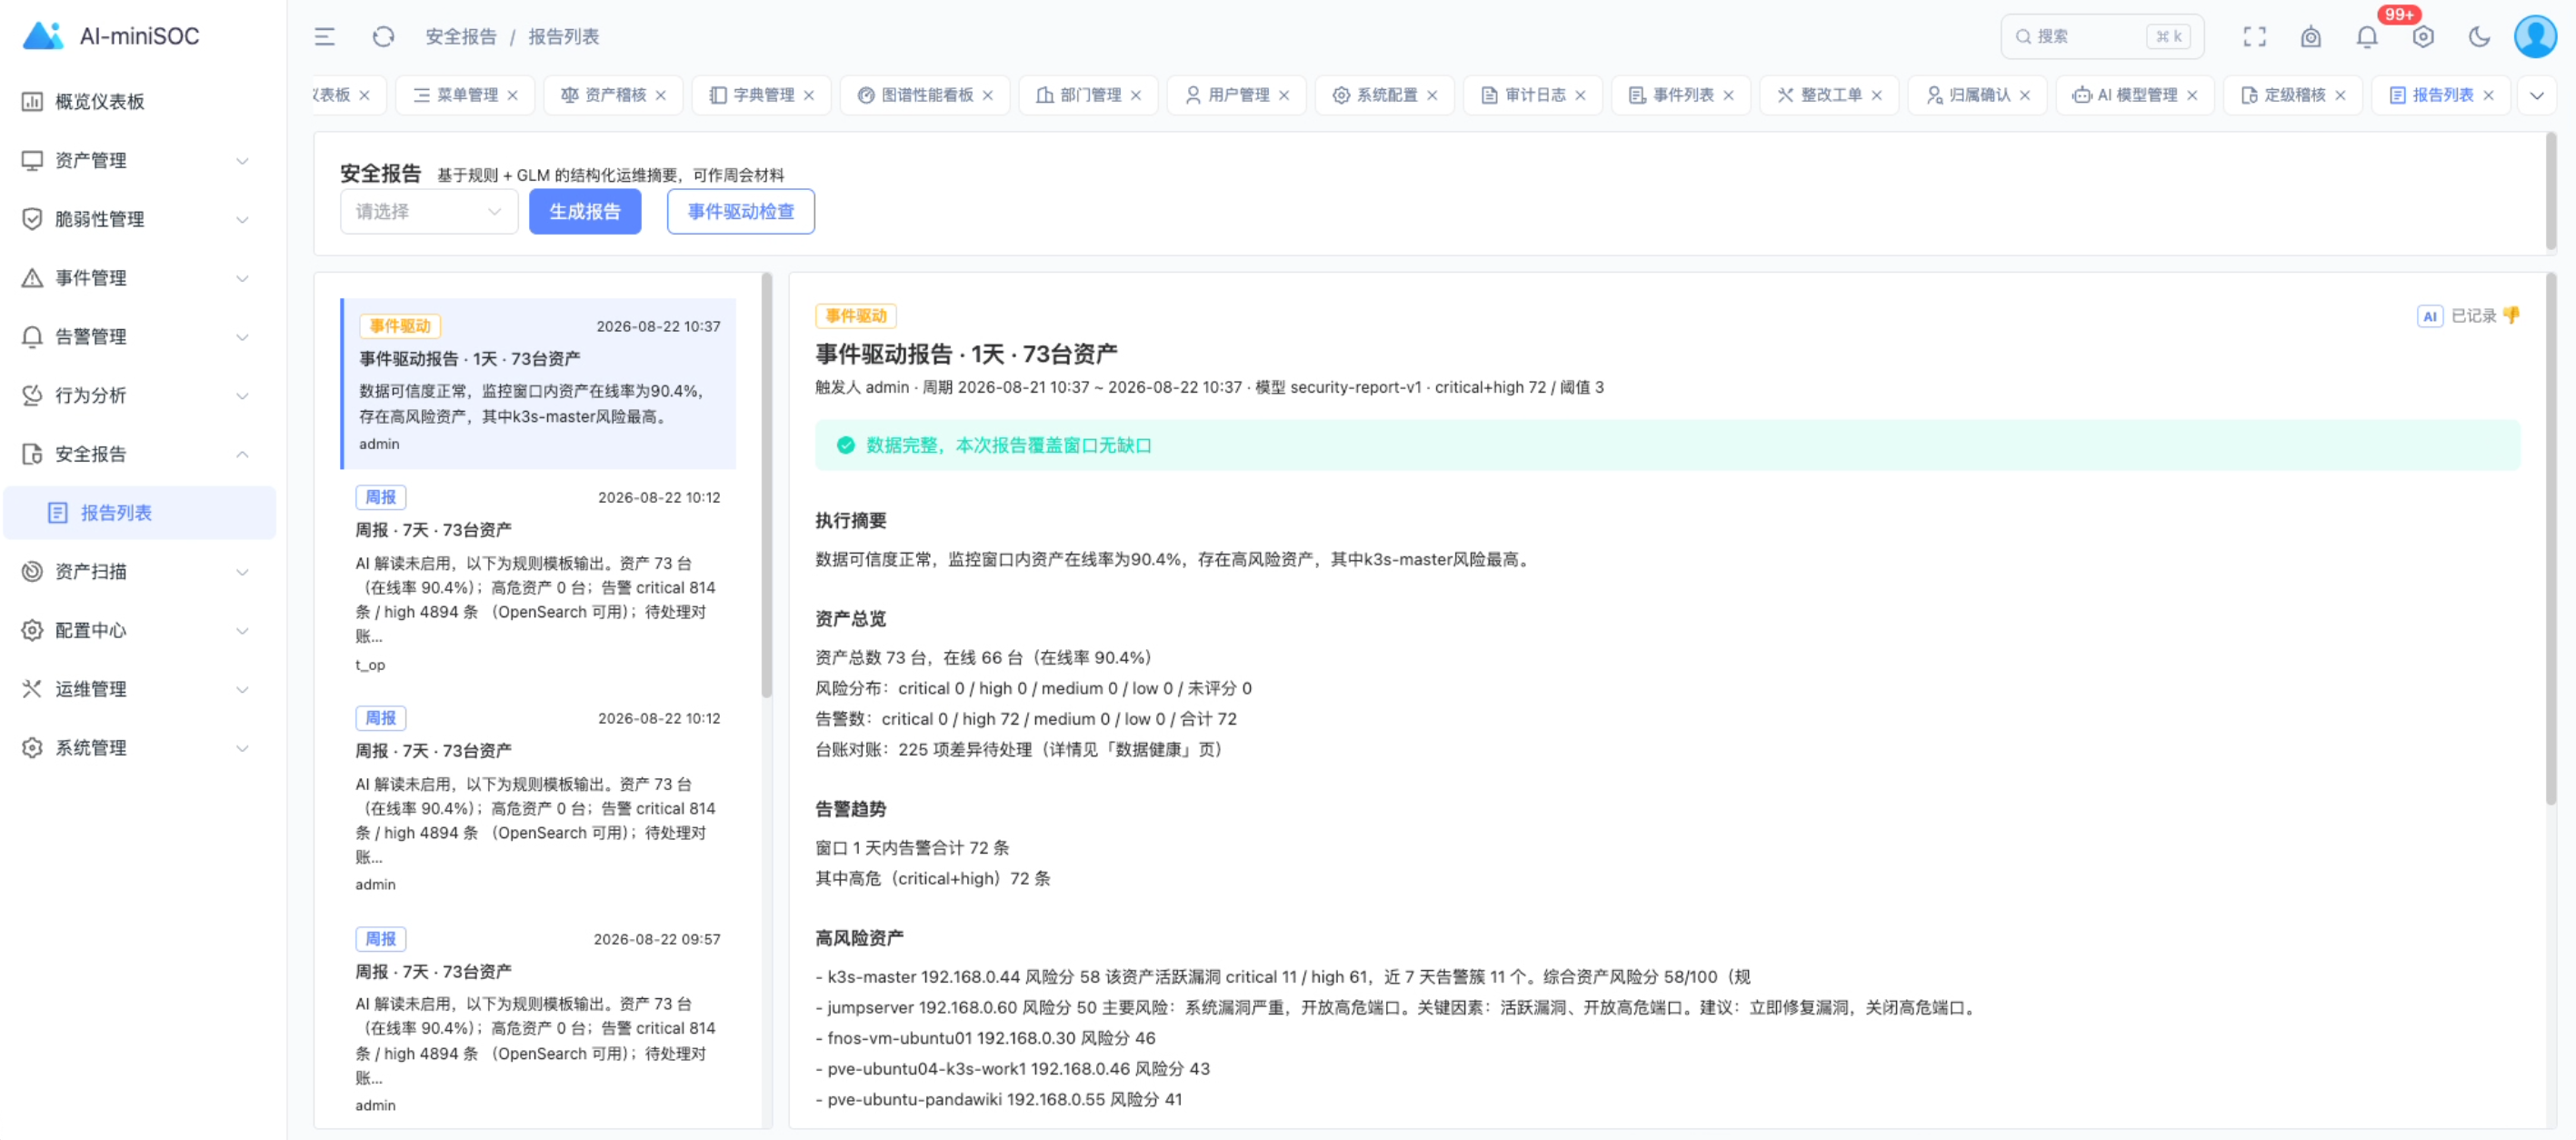
AI 生成的周报或事件驱动的分析报告,老板问"安全做得怎么样"时直接拿得出手:
跟着这个系列做完,你会得到:
- ✅ 一台属于你自己的安全运营中心:日志留存 6 个月+(等保硬要求)、资产台账、告警检测、脆弱性管理;
- ✅ 一条完整的证据链:日志 → 告警 → 事件 → 处置 → 报告,测评要什么拿什么;
- ✅ AI 副手:自然语言查数据、AI 分诊告警、自动生成周报月报;
- ✅ 看得见全网的一双眼:主机(Wazuh)、网络设备(路由器日志)、暴露面(Nmap 扫描)三路数据汇成一张图。
以及一个可能比以上都重要的副产品:你个人能力的一次实质升级。三年后"会用 AI 做安全运营的 IT 通用人员"和"只会修打印机的网管",在市场上的价差会非常残酷。
五、系列路线图
这个系列我规划了 19 篇,分六个阶段,沿着"从想法到落地"的顺序推进:
| 阶段 | 内容 | 你会获得 |
|---|---|---|
| 开篇 | (00) 为什么需要 SOC(本文) | 判断与决心 |
| 地基 | (01) 总体架构 · (02) 一小时部署 | 跑起来的平台 |
| 采集 | (03) Wazuh 主机检测 · (04) 路由器资产发现 · (05) Nmap 攻击面扫描 | 三路数据源 |
| 资产 | (06) 资产对账 · (07) 数据可靠性 · (08) 身份可信度评分 | 可信的资产台账 |
| AI | (09) AI 统一底座 · (10) 自然语言查询 · (11) 诚实降级设计 · (12) AI 报告与推送 · (13) AI Agent 与 MCP | AI 副手全家桶 |
| 运营与收官 | (14) 告警治理 · (15) 权限矩阵 · (16) CI/CD · (17) 成本账本 · (18) 路线图与共建 | 长期可持续运营 |
怎么读:
- 急用型(测评要来了/刚出过事):00 → 02 → 03 → 17,先把日志留存和基础检测立起来;
- 系统型(想彻底搞定安全):按顺序全读,每篇都可以跟着动手;
- 观望型(还在犹豫值不值):读完本文先去 (17) 成本账本看看账,再回来。
每一篇都会遵守三个写作承诺:以问题为导向(先说为什么,再说怎么做)、可照做(步骤、配置、命令齐全)、真实(包括我踩过的坑和方案不完美的地方——尤其是 AI 不靠谱的地方,我一样会讲)。
写在最后
回到老李。他后来问我:“那我该从哪一步开始?”
我说,你不需要先说服老板批预算,不需要先学完一门安全课程,你只需要找出一台闲置的旧服务器——下一篇,我们用一个小时的动手时间,把属于你的安全运营中心跑起来。
一个人,也可以有 SOC。
【系列导航】《一个人的SOC》总目录(持续更新)
【项目地址】AI-miniSOC - GitHub · MIT 开源,欢迎 Star ⭐
https://github.com/xiejava1018/AI-miniSOC
【交流】 部署遇到问题、想要某个场景的详细展开,欢迎去仓库提 Issue,我会挑典型问题写成文章。
下一篇:(01) AI-miniSOC 总体架构——8G 内存的小服务器如何装下一个 SOC
作者博客:http://xiejava.ishareread.com/
关注:微信公众号,一起学习成长!